
İçindekiler
PHP geliştirme ekibi, web dünyasını yakından ilgilendiren önemli bir güvenlik duyurusu yayımladı. 21 Ekim 2026 tarihinde yapılan açıklamayla, kimlik doğrulaması gerektirmeyen uzaktan kod çalıştırılmasına (Remote Code Execution – RCE) imkân tanıyabilen iki kritik güvenlik açığının tespit edildiği ve bu açıkları kapatan güncellemelerin yayımlandığı bildirildi. CVE-2026-109618 ve CVE-2026-109619 kodlarıyla takip edilen bu açıklar, PHP kullanan tüm web sunucularını ve dolayısıyla milyonlarca web sitesini potansiyel risk altına sokuyor. PHP ekibi, tüm kullanıcıları acil güncelleme yapmaya çağırıyor.
Bu haberimizde, PHP’deki kritik güvenlik açıklarının teknik detaylarını, hangi sürümlerin etkilendiğini, yayımlanan yamaları ve web sitesi sahipleri ile yöneticilerinin atmaları gereken adımları detaylı bir şekilde ele alacağız. Amacımız, teknik bilgi düzeyi farklı okuyucularımızın konuyu net bir şekilde anlamasını sağlamak ve sitelerinin güvenliğini sağlamaları için pratik bir yol haritası sunmaktır.
Güvenlik Açıklarının Detayları ve Teknik Etkileri
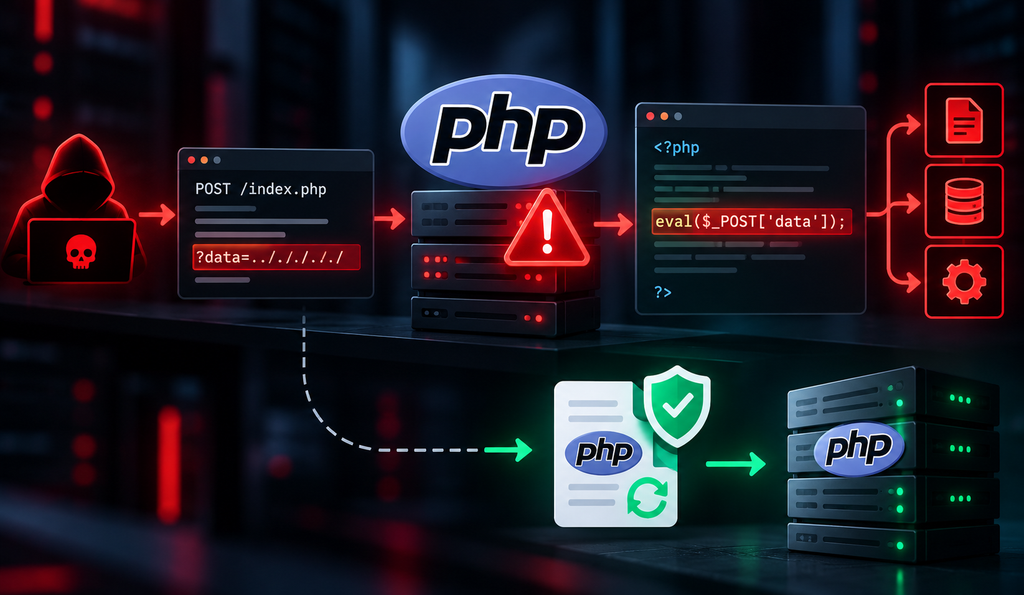
PHP ekibinin resmî duyurusuna göre (PHP News Archive 2026), iki ayrı kritik güvenlik açığı tespit edildi. Bu açıklar, saldırganların herhangi bir kimlik doğrulamasına ihtiyaç duymadan, uzaktan sunucuda kötü amaçlı kod çalıştırmasına olanak tanıyabilir. Bu durum, bir web sitesinin veya sunucunun tamamen ele geçirilmesine, veri sızıntısına veya kötü amaçlı yazılım dağıtımına yol açabilir.
- CVE-2026-109618 (RCE via OOM corruption): PHP’nin bellek dışı (out-of-memory – OOM) durumları yönetimi sırasında ortaya çıkan bu açık, dahili istek verileri kısmen başlatıldığında PHP’nin kesintiye uğraması sonucu temizleme işleminin geçersiz veriyi geçerli kabul etmesine neden olabiliyor.
- CVE-2026-109619 (RCE via stale global state): Bu açık ise, bir isteğe ait dahili durum verilerinin, arkasındaki bellek serbest bırakıldıktan sonra bile varlığını sürdürmesinden kaynaklanıyor. Aynı çalışan tarafından işlenen daha sonraki bir istek, normal başlatma sıfırlamadan önce bu eski durumu kullanabilir.
PHP ekibi, riskin özellikle mod_php ile Apache kullanan sistemler için yüksek olduğunu belirtiyor. Bu yapılandırmalarda, kimlik doğrulaması yapılmamış bir isteğin, herhangi bir uygulama kodu çalışmadan önce saldırıyı tetikleyebileceği gösterilmiştir. Ancak PHP-FPM, php-cgi, FrankenPHP ve LiteSpeed gibi web isteklerini işleyen tüm PHP kurulumları da risk altındadır. Bu, PHP’nin web sunucusuyla nasıl entegre edildiğine bakılmaksızın geniş bir etki alanı olduğu anlamına gelir.
Unutulmamalıdır ki, bu güvenlik açıkları tüm PHP sitelerinin ele geçirildiği anlamına gelmez. Ancak etkilenen sürümleri kullanan ve güncellenmemiş sistemler, potansiyel saldırılara karşı savunmasız durumdadır. Bu nedenle, proaktif davranmak ve gerekli güncellemeleri yapmak hayati önem taşımaktadır.
Hangi PHP Sürümleri Etkilendi ve Hangi Sürümler Güvenli?
PHP ekibi, bu kritik güvenlik açıklarını kapatmak için aşağıdaki sürümler için güvenlik güncellemeleri yayımladı:
Eğer web siteniz veya uygulamanız yukarıdaki sürümlerden daha eski bir PHP sürümünü kullanıyorsa, acilen desteklenen ve güncel bir sürüme geçiş yapmanız gerekmektedir. Özellikle PHP 8.1 ve daha eski sürümler, PHP projesi tarafından artık güvenlik güncellemeleri almamaktadır. Bu durumdaki kullanıcıların, hosting sağlayıcılarıyla iletişime geçmeleri veya desteklenen bir PHP sürümüne yükseltme yapmaları şiddetle tavsiye edilir.
PHP güvenlik ekibi, kaynak koddan derleme yapan veya LTS (Uzun Süreli Destek) sağlayıcısı olmayan kullanıcılar için PHP 7.4, PHP 8.0 ve PHP 8.1 sürümleri için minimal kaynak geri portları (source-backports) sağlamıştır. Ancak, tam ve güvenli çözüm için desteklenen en güncel sürüme geçiş esastır.
Acil Güncelleme Neden Bu Kadar Önemli?
Uzaktan kod çalıştırma (RCE) açıkları, siber güvenlik dünyasındaki en tehlikeli zafiyetlerden biridir. Bir saldırganın, sunucunuzda kendi kodunu çalıştırması, sitenizin kontrolünü tamamen ele geçirmesi anlamına gelir. Bu, veri ihlali, web sitesi tahrifatı, sunucu ele geçirilmesi ve SEO itibarı kaybı gibi ciddi sonuçlara yol açabilir.
PHP ekibi, bu açıklar için “tam bir çözüm olmadığını, güncellemenin tek güvenli seçenek olduğunu” açıkça belirtmiştir. Bu nedenle, herhangi bir gecikme, sitenizi ve kullanıcılarınızı büyük risk altına sokabilir. Doğrulanmamış saldırı iddialarına kulak asmadan, resmî duyurulara odaklanarak acilen harekete geçmek en doğru yaklaşımdır.
Web Sitesi Sahipleri ve Yöneticileri İçin Adım Adım Güncelleme Rehberi
PHP sürümünüzü güncellemek, sitenizin güvenliğini sağlamak için atmanız gereken en kritik adımdır. İşte farklı kullanıcı profilleri için pratik bir kontrol listesi:
1. Genel Hazırlık ve Kontrol
- Mevcut PHP Sürümünüzü Öğrenin: Çoğu hosting panelinde (cPanel, Plesk vb.) veya WordPress yönetim panelinde (Site Sağlığı bölümünde) mevcut PHP sürümünüzü görebilirsiniz.
- Yedekleme Yapın: Herhangi bir büyük güncelleme öncesinde web sitenizin ve veritabanınızın tam yedeğini almak hayati önem taşır. Bu, olası uyumluluk sorunlarında geri dönebilmenizi sağlar.
- Uyumluluğu Kontrol Edin: Kullandığınız WordPress sürümünün, temaların ve eklentilerin güncel PHP sürümüyle uyumlu olduğundan emin olun. Modern WordPress sürümleri ve popüler eklentiler genellikle en yeni PHP sürümleriyle uyumludur.
2. Hosting Müşterileri ve cPanel Kullanıcıları İçin
Eğer bir hosting hizmeti kullanıyorsanız, PHP sürümünüzü güncellemek genellikle oldukça basittir:
- Hosting Kontrol Panelinize Giriş Yapın: cPanel, Plesk veya benzeri kontrol panellerine erişin.
- “PHP Sürümü Seç” veya “Select PHP Version” Aracını Bulun: Genellikle “Yazılım” veya “Software” bölümünde yer alır.
- Desteklenen En Güncel Sürümü Seçin: PHP 8.5.12, 8.4.27, 8.3.36 veya 8.2.35 gibi güvenlik yamalarını içeren bir sürümü seçin. Hosting sağlayıcınız henüz bu spesifik yamaları entegre etmemişse, en güncel desteklenen PHP 8.x sürümünü seçin ve sağlayıcınızla iletişime geçerek güvenlik yamalarının ne zaman uygulanacağını öğrenin.
- Değişiklikleri Kaydedin: Seçiminizi onaylayın ve değişikliklerin uygulanmasını bekleyin.
- Web Sitenizi Test Edin: Güncelleme sonrası sitenizin düzgün çalıştığından emin olmak için ana sayfayı ve farklı sayfaları kontrol edin.
3. WordPress Yöneticileri İçin
WordPress kullanıcıları için güncelleme süreci, hosting panelindeki PHP sürümünü değiştirdikten sonra ek adımlar gerektirebilir:
- PHP Sürümünü Güncelleyin: Yukarıdaki “Hosting Müşterileri” bölümündeki adımları takip ederek hosting panelinizden PHP sürümünüzü güncelleyin.
- WordPress Site Sağlığını Kontrol Edin: WordPress yönetim panelinizde “Araçlar > Site Sağlığı” bölümüne gidin. Burada olası uyumluluk sorunları veya öneriler listelenecektir.
- Tema ve Eklentileri Güncelleyin: Tüm tema ve eklentilerinizin en güncel sürümlerini kullandığınızdan emin olun.
- Hata Loglarını Takip Edin: Güncelleme sonrası sitenizde beklenmedik hatalar oluşursa, hosting panelinizdeki hata loglarını (error logs) kontrol edin.
4. Sistem ve Sunucu Yöneticileri İçin
Kendi sunucularını yöneten veya özel PHP kurulumları kullananlar için:
- Resmî Kaynaklardan İndirin: PHP’nin resmî indirme sayfasından (PHP Downloads) en güncel yamalı sürümün kaynak kodunu veya ikili dosyalarını indirin.
- Dağıtım Paketlerini Kontrol Edin: Eğer bir Linux dağıtımı kullanıyorsanız, dağıtımınızın paket yöneticisi aracılığıyla güncellemeleri kontrol edin. Çoğu dağıtım ve LTS sağlayıcısı, bu yamaları önceden almıştır.
- Derleme veya Kurulum Yapın: İndirdiğiniz dosyaları kullanarak PHP’yi derleyin veya mevcut kurulumunuzu güncelleyin.
- Yapılandırma Dosyalarını Kontrol Edin: Güncelleme sonrası php.ini ve web sunucusu (Apache, Nginx) yapılandırma dosyalarınızın doğru ayarlandığından emin olun.
Geçici Çözümler (Tam Güvenlik Sağlamaz!)
PHP ekibi, yalnızca güncellemenin tam bir çözüm olduğunu belirtse de, acil durumlarda riski azaltmaya yönelik bazı geçici önlemler sunmuştur. Ancak bu önlemlerin hiçbiri tam koruma sağlamaz ve sadece belirli saldırı yollarına karşı maruziyeti azaltır:
- CVE-2026-109618 için: memory_limit=-1 olarak ayarlayın (tercihen FPM havuzu veya Apache yapılandırmasında php_admin_value ile). Ayrıca, post_max_size değerini düşük tutun (dosya yüklemeleri gerekmeyen uygulamalar için 8M, gerektirenler için 32M).
- CVE-2026-109619 için: session.upload_progress.enabled=0 olarak ayarlayın ve her çalışanı yeniden başlatın. PHP 8.5 kullanıcıları için fatal_error_backtraces=0 ayarı da önerilir.
Bu geçici çözümlerin, tüm olası saldırı vektörlerini kapatmadığını ve mutlaka en kısa sürede tam güncellemenin yapılması gerektiğini tekrar vurgulamak isteriz.
Sonuç
PHP’deki bu kritik güvenlik açıkları, web ekosistemi için önemli bir tehdit oluşturmaktadır. Ancak, PHP ekibinin hızlı müdahalesi ve yayımladığı güncellemeler sayesinde, web sitesi sahipleri ve yöneticileri bu riski ortadan kaldırma şansına sahiptir. Sitenizin ve kullanıcılarınızın güvenliğini sağlamak için PHP sürümünüzü en kısa sürede desteklenen ve yamalı bir sürüme güncellemeniz büyük önem taşımaktadır.
Unutmayın, siber güvenlik sürekli bir süreçtir. Yazılımlarınızı güncel tutmak, düzenli yedeklemeler almak ve güvenlik duyurularını takip etmek, dijital varlıklarınızı korumanın temelidir. Bu kritik güncelleme çağrısına kulak vererek, sitenizin güvenliğini proaktif bir şekilde sağlayın.